KI – Garry Tan und gstack
KI Programmierung: Monitoring & Network Radar Suite
Troubleshooting mit KI an einer AppsAnywhere-Appliance
Da ich beruflich derzeit etwas Leerlauf habe, juckte es mich in den Fingern, neue Arbeitsweisen in der Praxis zu testen. Ich nutze dafür eine eigene Testumgebung, die ich regelmäßig komplett zerschieße und neu aufsetze – ideal, um im Training zu bleiben und neue Methoden auszuprobieren.
Da KI bereits ein fester Bestandteil meines Arbeitsalltags ist, wollte ich dieses Mal wissen: Wie effizient lässt sich eine hochkomplexe Applikations- und VDI-Landschaft rein KI-gestützt aufbauen?
Das Test-Szenario & die Architektur
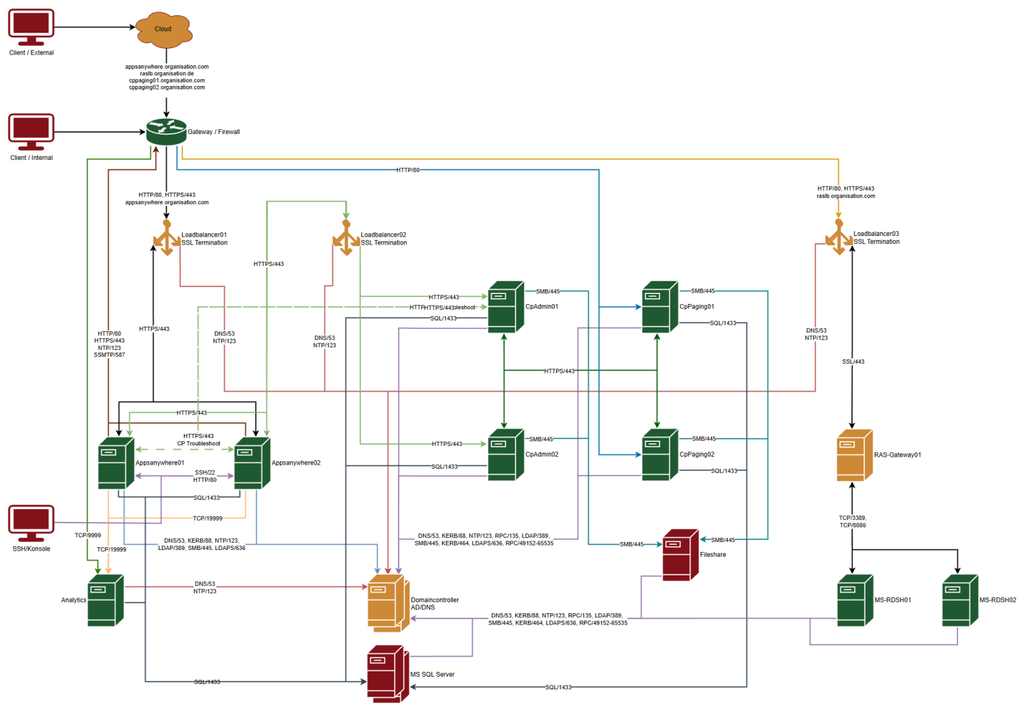
Auf dem Plan stand der vollständige Neuaufbau einer hochverfügbaren AppsAnywhere- & Parallels RAS-Umgebung:
- Hypervisor & Backup: 2 VergeOS Hypervisor Nodes, VergeOS-NAS & QNAP-Backup-NAS
- Core Active Directory & DB: 2 Domänencontroller, 1 MS SQL Server, 1 CA-Server (Zertifikate) & 1 Fileserver (SMB/445)
- Identity & Management: 2 Authentik-Server (IdP), Analytics-Server & das eigene NetMon-Tool
- Loadbalancer (SSL Termination): 1 zentraler Loadbalancer (mit VIPs/Instanzen für
appsanywhere.organisation.comundraslb.organisation.com) - AppsAnywhere Cluster: 2 AppsAnywhere-Server (HA/Redundant)
- Cloudpaging Cluster: 2 CpAdmin-Server (Verwaltung) & 2 CpPaging-Server (Paging-Engine)
- VDI / Remote Desktop: 1 RAS-Gateway01 sowie 2 MS-RDSH Server (Session Hosts)
Das Ergebnis vorweg: Das komplette System stand nach nicht einmal zwei Tagen voll funktionsfähig, sauber konfiguriert und durchgetestet da.
Der Ablauf: Wie Claude Code den Admin unterstützt
Ich habe mich für die extremste Variante entschieden und Claude Code kurzzeitige SSH-Schlüssel für alle beteiligten Systeme gegeben.
1. Hypervisor & Core-Dienste
Die Installation startete auf den VergeOS-Nodes. Da VergeOS eine API bietet, habe ich direkt nach dem Online-Gespann einen Token für Claude Code angelegt sowie ein internes Projekt erstellt, das die offizielle Dokumentation und die Troubleshooting-Datenbank von VergeOS beinhaltet.
Nach Übergabe des Netzwerkplans erstellten wir gemeinsam den Schritt-für-Schritt-Installationsplan. Claude agierte hierbei als lesender „Supervisor“: Er durfte zwar nicht eigenmächtig konfigurieren, aber meine Eingaben überwachen, Konfigurationen mitlesen und bei Problemen exakte Hinweise geben. Wo ich früher stundenlang Handbücher wälzen musste, reicht heute eine gezielte Anleitung. Das spart enorm Zeit und macht das eigentliche Handwerk des Administrators drastisch schneller – wodurch wesentlich mehr Raum bleibt, Design und Architektur vorab gründlich zu durchdenken.
2. Active Directory, Zertifikate, Fileshare & SQL
Nachdem der Hypervisor stand, folgten die beiden Windows Domänencontroller, der CA-Server für die Zertifikatserstellung sowie der MS SQL Server. Claude arbeitete auf Basis meiner Systembeschreibung, stellte bei Unklarheiten gezielte Rückfragen und führte den Prozess zügig fort. Die Einrichtung des zentralen Fileservers (SMB/445 für Cloudpaging-Pakete) war danach fast schon Routine. GPOs für das System, lokale Firewall-Regeln sowie Share-Berechtigungen wurden komplett von Claude vorbereitet und umgesetzt.
3. Identity & Custom-Code aus dem Gedächtnis
Als Nächstes war die Einrichtung der beiden Authentik-Server an der Reihe. Da ich die vorherige Instanz bereits im Chat mit Claude aufgebaut hatte, ließ ich ihn den IdP diesmal komplett aus seinem „Gedächtnis“ neu aufsetzen. Das Ergebnis: Nach unglaublichen 15 Minuten war Authentik betriebsbereit und absolut lupenrein konfiguriert.
Der eigentliche Härtetest folgte mit meinem eigenen Monitoring-Tool NetMon: Aus den vorausgegangenen Interaktionen generierte Claude den Server-Setup-Ablauf sowie den kompletten Code neu. In unter einer Stunde war NetMon einsatzbereit – gerade rechtzeitig, um das Netzwerk abzuklopfen und automatisiert zu prüfen, ob sämtliche Voraussetzungen (SQL-Ports 1433, Kerberos 88, SMB 445, Firewall-Rules) für AppsAnywhere gegeben waren.
4. Cloudpaging, AppsAnywhere, RAS & Loadbalancer
Bei AppsAnywhere verläuft die Installation streng nach Vorschrift ohne SSH-Zugang für Claude. Die Einrichtung verteilte sich nun präzise auf die einzelnen Rollen:
- Cloudpaging: Aufbau von
CpAdmin01/02und den Paging-EnginesCpPaging01/02mit SQL- & Fileshare-Anbindung. - AppsAnywhere: Aufsetzen von
Appsanywhere01undAppsanywhere02plus Anbindung an Analytics, SQL Server und Authentik IdP. - VDI / Remote Desktop: Bereitstellung von
RAS-Gateway01sowie den Session HostsMS-RDSH01undMS-RDSH02. - Frontend: Konfiguration des Loadbalancers mit SSL Termination für
appsanywhere.organisation.comundraslb.organisation.com.
Zu guter Letzt erhielten alle Services ihre Zertifikate und wurden für nahtloses SSO eingebunden.
Fazit & Ausblick
Für einen Systemaufbau dieser Komplexität habe ich in der Vergangenheit mindestens zwei Wochen benötigt. Mit Unterstützung von Claude Code war die Umgebung in unter zwei Tagen einsatzbereit – und das bei spürbar höherer Qualität, da Konfigurationsfehler oder Altlasten gar nicht erst entstanden sind.
Würde ich dieses Vorgehen auch in einer Produktivumgebung wählen?
Lange Zeit hätte ich mit einem klaren „Nein“ geantwortet. Heute sehe ich das anders: In Zukunft wird man komplexe Infrastrukturen kaum noch ohne KI aufsetzen. Der Schwerpunkt verlagert sich von der reinen Ausführung hin zu Design, Architektur und Planung. Man übergibt der KI ein durchdachtes Konzept, und sie übernimmt die handwerkliche Umsetzung. Der Admin überwacht, überprüft und testet,
KI ist schlichtweg ein extrem leistungsfähiges Werkzeug – wie ein präziser Schraubenschlüssel. Der wirtschaftliche Druck wird diese Arbeitsweise früher oder später zum Standard machen. Langfristig vermute ich, dass wir hierfür spezialisierte, private KI-Modelle nutzen werden, die lokal mit den eigenen Dokumentationen gefüttert werden. Kommen wird es so oder so.
Da ich das Ganze in der Zukunft mit einer privaten KI laufen lassen wirll, werde ich mir AIDER ansehen.