Automatisierte Aktienanalysen: kainer.net nutzt jetzt Google AI Studio zur Aktienanalyse
Redesign und App-Programmierung auf kainer.net
KI Projektmanagement – Errichtung eines Appsanywheresystems
Meine E-Mail-Adresse ist kürzlich wieder in einer Datenbank für automatisierte Erpressungsversuche aufgetaucht. Das Schema war klassisch: „Ich habe dich über deine Webcam beobachtet – überweise 1.400 Dollar in Bitcoin, sonst…“
Der Angreifer übersah dabei gleich zwei Dinge: Erstens besitzen meine Rechner schlichtweg keine Kamera. Zweitens verfehlt ein solches Skript bei mir seine Wirkung. Dennoch gab es ein technisches Problem: Die Mails trafen im Minutentakt ein.
Das Problem: Wenn der klassische Spam-Filter versagt
Da der Angreifer die Mails kontinuierlich, aber in leichten Zeitabständen tröpfeln ließ, versagte die serverseitige Spam-Erkennung meines Anbieters. Der Filter konnte auf die Schnelle keine signifikante Spam-Welle oder Muster erkennen, wodurch jede einzelne Erpresser-Mail ungehindert in meinem Postfach landete.
Um diesen Dauerbeschuss zu stoppen, reichte passives Abwarten nicht aus – eine offensive Gegenstrategie musste her.
Die Lösung: Ein eigenes WordPress-Plugin, gebaut mit KI-Unterstützung
Anstatt die Mails manuell zu löschen oder einzeln bei SpamCop zu melden, habe ich mir zusammen mit Claude (Anthropics KI-Assistent) ein eigenes, schlankes WordPress-Plugin namens „SPAM Melder“ gebaut, das direkt auf dieser Installation läuft. Ich habe dabei nur beschrieben, was passieren soll – Logik, Oberfläche und die Anbindung an mein Postfach hat die KI eigenständig umgesetzt.
Ein Detail hat es dabei in sich gehabt: Mein Hoster stellt die klassische PHP-imap-Erweiterung gar nicht mehr bereit, auf die praktisch jede Mail-Automatisierung normalerweise zurückgreift. Statt auf ein schwergewichtiges externes Paket auszuweichen, wurde kurzerhand ein eigener, minimaler IMAP-Client auf reinen PHP-Sockets geschrieben – inklusive Verbindungsaufbau, Login, Volltextsuche, Abruf der Original-Mail und Verschieben in den Papierkorb, alles nach dem IMAP4rev1-Protokoll von Hand nachgebaut.
Die Logik des fertigen Bots ist simpel, aber effektiv:
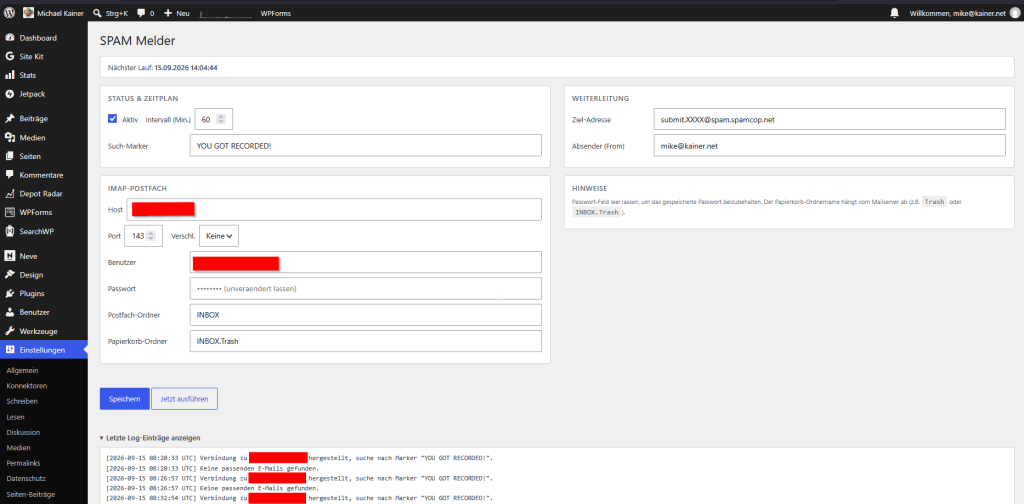
- Cron-Job-Trigger: Über WP-Cron prüft das Plugin stündlich (frei einstellbar) mein Postfach auf neue Nachrichten.
- Erkennung: Per IMAP-Volltextsuche wird nach einem konfigurierbaren Erpressungs-Textmuster in Betreff und Inhalt gesucht – bei mir aktuell die typische „YOU GOT RECORDED!“-Phrase dieser Betrugsmasche.
- Meldung an SpamCop: Treffer werden im Original – als vollständige .eml-Datei inklusive aller technischen Kopfzeilen – an meine persönliche SpamCop-Meldeadresse weitergeleitet.
- Aufräumen: Die Original-Mail wird als gelesen markiert und in den Papierkorb verschoben – bewusst nicht sofort endgültig gelöscht, falls doch einmal eine harmlose Mail fälschlich anschlagen sollte.
Damit ich nicht blind vertrauen muss, dass im Hintergrund alles klappt, gibt es im WordPress-Backend eine eigene Einstellungsseite: Postfach-Zugangsdaten, Zielordner für den Papierkorb, SpamCop-Adresse und Such-Marker lassen sich dort bequem pflegen, ein „Jetzt ausführen“-Button stößt einen Testlauf an, und ein Log zeigt jeden einzelnen Lauf inklusive Ergebnis.
Der Effekt: Ruhe nach 12 Stunden
Nach der Implementierung lief der Prozess vollautomatisch im Hintergrund. Nach etwa 12 Stunden war der Angriff komplett neutralisiert – es trafen keine weiteren Mails mehr ein.
Wie funktioniert SpamCop im Hintergrund?
SpamCop analysiert die mitgelieferten Mail-Header der Anhänge und ermittelt die Ursprungs-IPs sowie die gehackten Server oder Open Relays, über die der Spam versendet wurde. Diese IP-Adressen landen umgehend auf globalen Sperrlisten (DNSBL).
Da viele Mailserver weltweit diese Listen zur Echtzeit-Prüfung nutzen, verweigern sie die Annahme von Mails dieser infizierten Server. Der Spam-Angriff läuft damit innerhalb kurzer Zeit global ins Leere.
Fazit: Wenn der Standard-Filter versagt, hilft ein bisschen Eigeninitiative – und die geht heute erstaunlich schnell: Ein Nachmittag Zusammenarbeit mit einer KI, ein selbstgebautes WordPress-Plugin samt eigenem IMAP-Client (weil die Server-Umgebung das eigentlich vorgesehene Werkzeug gar nicht mehr hatte) und ein stündlicher Cronjob haben gereicht, um die Mailbox nachhaltig zu beruhigen und gleichzeitig über das Reputation-Netzwerk SpamCop einen kleinen Beitrag zur globalen Spam-Bekämpfung zu leisten.